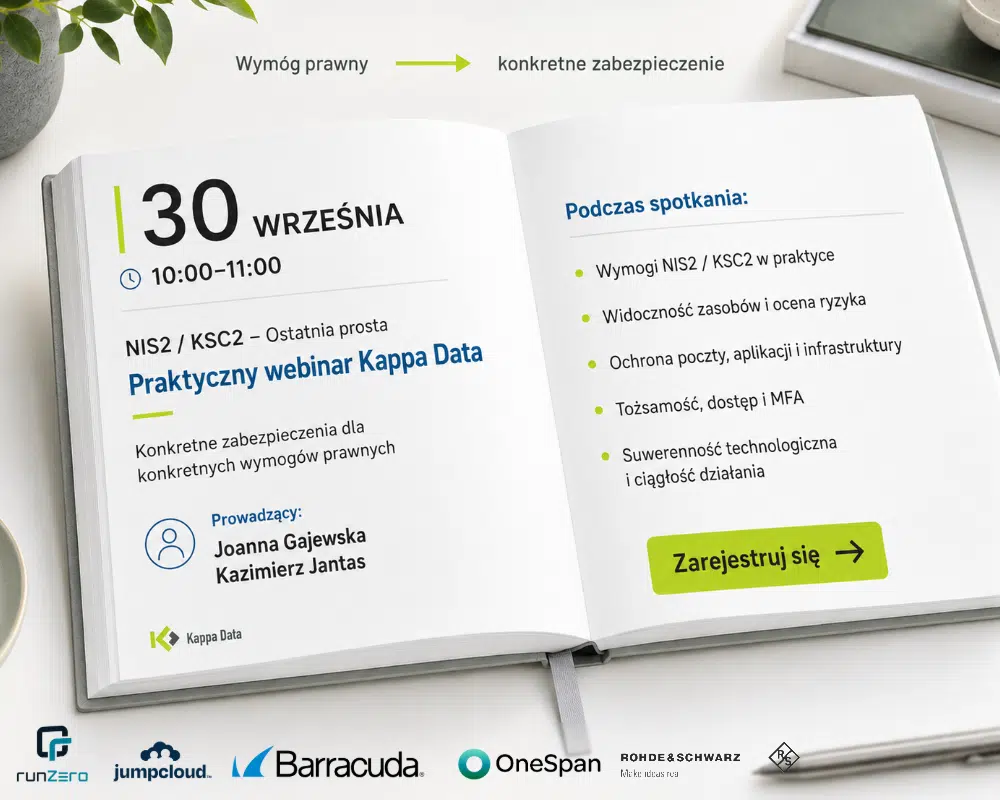
Uwaga! 3 października 2026 r. upływa jeden z kluczowych terminów wynikających z nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa wdrażającej dyrektywę NIS2 – termin złożenia wniosku o wpis do Wykazu KSC dla podmiotów objętych obowiązkiem samorejestracji.
Ale sama rejestracja to dopiero początek.
Jak przełożyć wymagania NIS2/KSC2 na konkretne działania techniczne? Jakie zabezpieczenia zastosować i od czego zacząć, aby przygotować organizację do nowych obowiązków?
Agenda
Uwaga! Nie będziemy tylko mówić, co należy zrobić. Pokażemy, czym można to zrobić
1. NIS2 / KSC2 – gdzie jesteśmy i co oznacza 3 października? Najważniejsze terminy i obowiązki podmiotów kluczowych i ważnych. Co następuje po rejestracji i na co organizacje powinny przygotować się do 3 kwietnia 2027 r.
2. Wymóg prawny → konkretne zabezpieczenie Co w praktyce oznaczają „odpowiednie środki techniczne i organizacyjne”? Przełożymy wymagania NIS2/KSC2 na konkretne obszary bezpieczeństwa IT.
3. Czy wiesz, co masz i co musisz chronić? Widoczność infrastruktury, identyfikacja zasobów oraz ocena powierzchni ataku. Asset discovery na przykładzie runZero.
4. Jak podnieść poziom bezpieczeństwa organizacji? Praktyczne przykłady zabezpieczeń dla kluczowych obszarów: