18 lis FIDO2 w firmie: jak zarządzać kluczami bezpieczeństwa na większą skalę?
Zarządzanie kluczami FIDO2 w firmie staje się wyzwaniem, gdy wdrożenie obejmuje nie kilku, lecz setki lub tysiące użytkowników. Każdy klucz trzeba wydać, przypisać do właściwej osoby, aktywować, a w przypadku zgubienia lub odejścia pracownika również bezpiecznie unieważnić lub wymienić.
Dlatego przy większym wdrożeniu pytanie nie brzmi już tylko:
„Jaki klucz FIDO2 wybrać?”
ale:
„Jak będziemy zarządzać jego całym cyklem życia?”
Właśnie na ten problem odpowiada OneSpan Digipass as a Service, łącząc fizyczne klucze bezpieczeństwa FIDO2 z modelem subskrypcyjnym, zarządzaniem ich cyklem życia oraz opcjonalną logistyką urządzeń.
Jeżeli chcesz najpierw dowiedzieć się, jak działa sam standard FIDO2, przeczytaj również: „Klucz FIDO2: co to jest i jak wdrożyć go w firmie?”
[link do pierwszego artykułu]
Klucz FIDO2 to dopiero początek
W pierwszej części wyjaśnialiśmy, czym jest FIDO2, dlaczego zwiększa odporność na phishing oraz czym fizyczny klucz bezpieczeństwa różni się od passkey i klasycznych metod MFA.
Przy wdrożeniu firmowym szybko pojawiają się jednak kolejne pytania:
- kto otrzyma konkretny klucz?
- jak przypisać go do właściwego użytkownika?
- skąd administrator będzie wiedział, które urządzenia są aktywne?
- co zrobić po zgubieniu klucza?
- jak przeprowadzić jego wymianę?
- co dzieje się z dostępem po odejściu pracownika?
- jak zarządzać tym procesem przy setkach lub tysiącach użytkowników?
Przy większej skali zarządzanie urządzeniami i poświadczeniami staje się równie istotne jak sama metoda uwierzytelniania.
Czym jest OneSpan Digipass as a Service?
Digipass as a Service to model subskrypcyjny OneSpan pozwalający wdrażać fizyczne klucze bezpieczeństwa FIDO2 bez konieczności jednorazowego zakupu całej infrastruktury sprzętowej.
Usługa może obejmować nie tylko same klucze Digipass FIDO2, ale również procesy związane z ich użytkowaniem i cyklem życia.
W zależności od wybranego modelu organizacja może uzyskać między innymi:
- centralne zarządzanie kluczami,
- przypisywanie urządzeń do użytkowników,
- unieważnianie poświadczeń,
- wymianę kluczy,
- kontrolę nad inwentarzem urządzeń,
- opcjonalną logistykę i dostarczanie urządzeń użytkownikom.
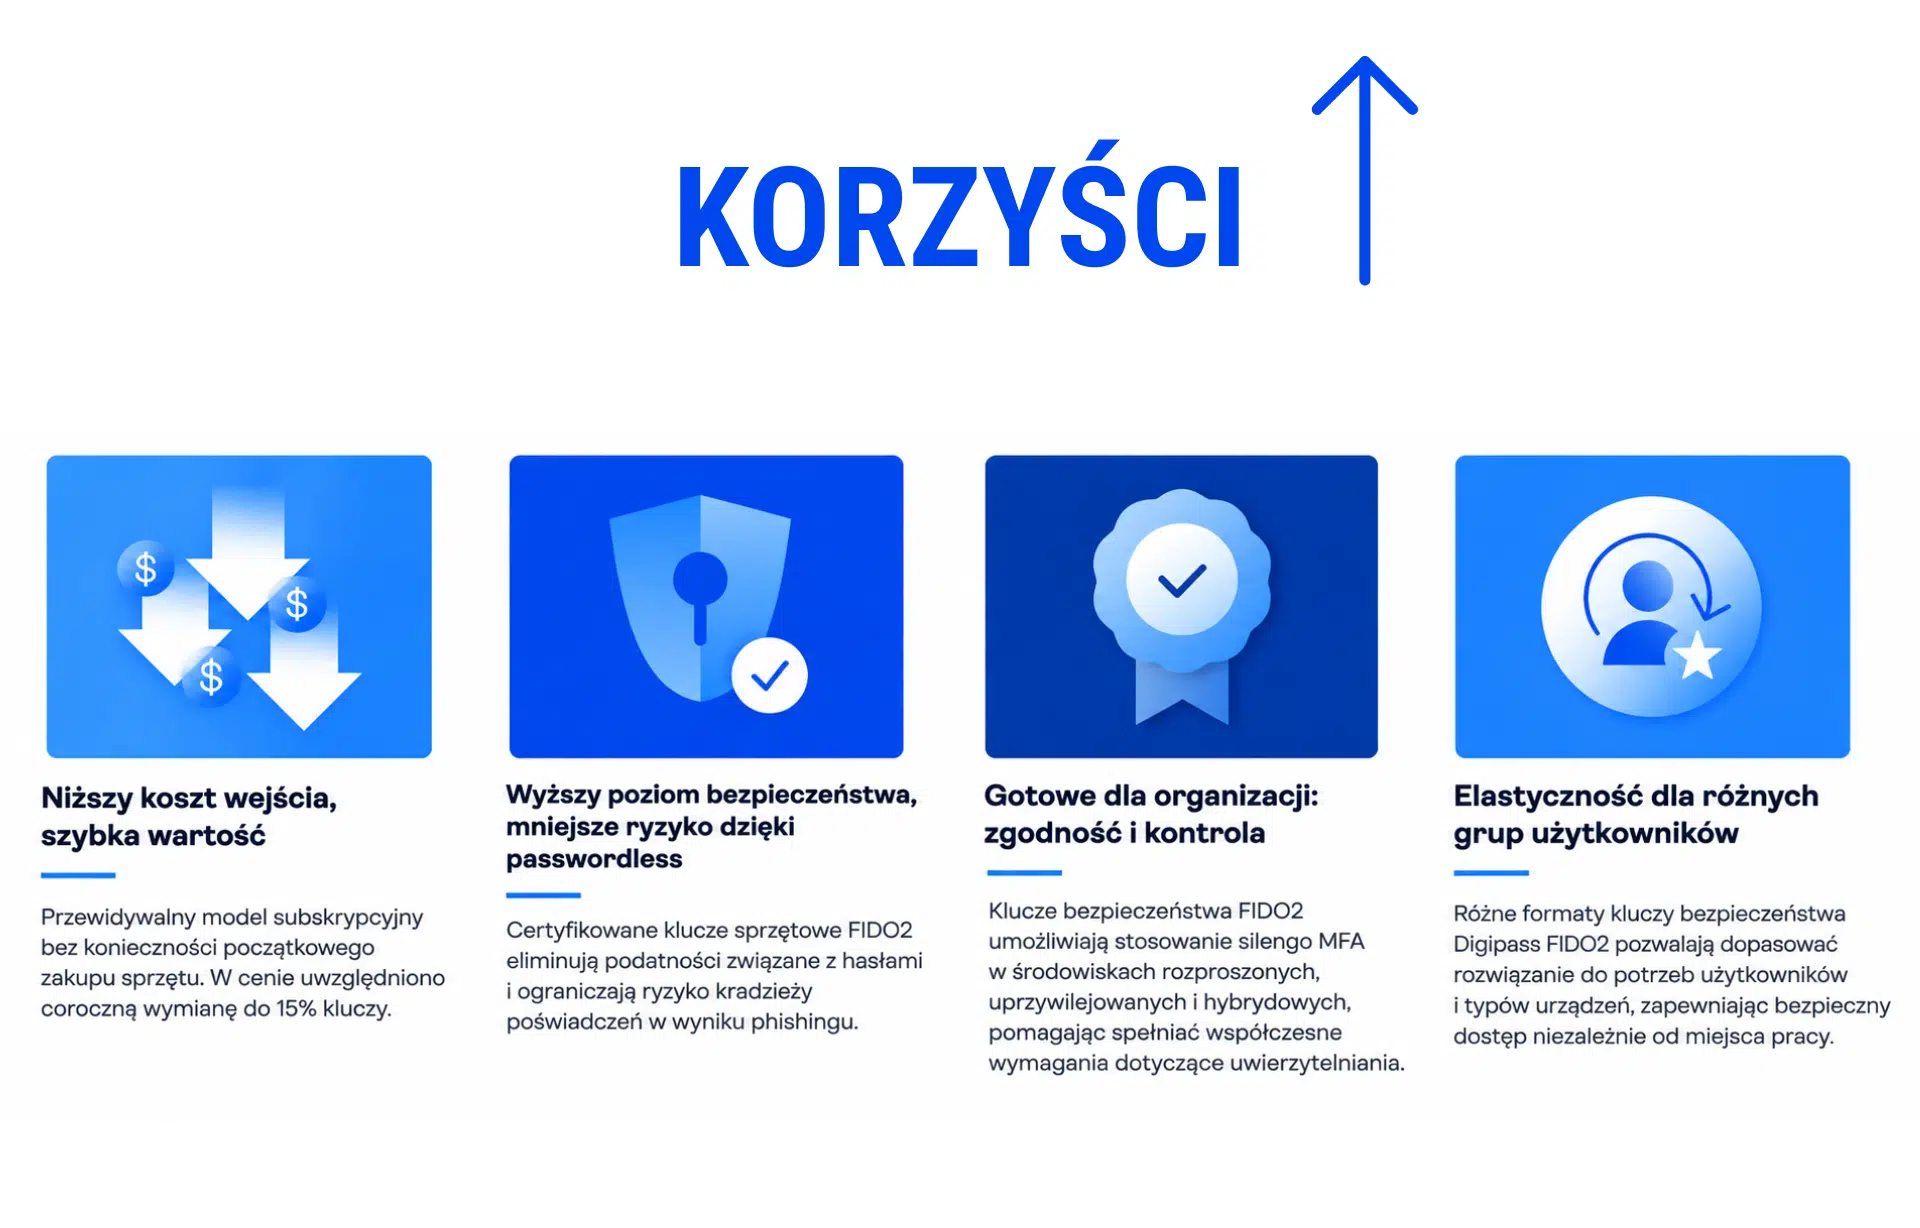
W modelu subskrypcyjnym OneSpan uwzględnia również coroczną wymianę do 15% wdrożonych kluczy, co pomaga ograniczyć nieprzewidziane koszty związane między innymi z urządzeniami zgubionymi lub uszkodzonymi.
Nie chodzi więc wyłącznie o zakup fizycznego klucza.
W większym środowisku równie ważne jest to, co dzieje się z nim przez cały okres jego użytkowania.
Dlaczego zarządzanie cyklem życia kluczy FIDO2 jest ważne?
Wyobraźmy sobie wdrożenie FIDO2 dla 1000 pracowników.
Samo zamówienie 1000 kluczy nie kończy projektu.
Każdy klucz trzeba:
- dostarczyć odpowiedniej osobie,
- przypisać do użytkownika,
- zarejestrować,
- kontrolować jego status,
- w razie potrzeby unieważnić,
- wymienić, jeśli zostanie zgubiony lub uszkodzony.
Do tego dochodzą nowe osoby w organizacji, zmiany stanowisk, nowe uprawnienia, pracownicy odchodzący z firmy czy użytkownicy pracujący zdalnie.
Dlatego lifecycle management, czyli zarządzanie całym cyklem życia klucza FIDO2, warto zaplanować jeszcze przed rozpoczęciem wdrożenia.
OneSpan Digipass as a Service with Lifecycle Management zapewnia scentralizowaną kontrolę od rejestracji i przypisania klucza aż po jego unieważnienie i wymianę.
Co zrobić, gdy pracownik zgubi klucz FIDO2?
To jedno z pierwszych pytań, które pojawia się przy wdrażaniu fizycznych kluczy bezpieczeństwa.
Organizacja powinna mieć przygotowany proces pozwalający:
- zgłosić utratę urządzenia,
- zidentyfikować właściwy klucz,
- unieważnić powiązane z nim poświadczenie,
- zapewnić użytkownikowi bezpieczny sposób odzyskania dostępu,
- wydać i zarejestrować nowe urządzenie.
Dlatego zarządzanie kluczami FIDO2 nie powinno kończyć się w momencie przekazania pracownikowi urządzenia.
Proces zgubienia, wymiany i unieważnienia klucza jest częścią projektu uwierzytelniania.
Czy FIDO2 działa z Microsoft Entra ID?
Tak. Microsoft Entra ID obsługuje klucze dostępu FIDO2, w tym poświadczenia powiązane z fizycznymi kluczami bezpieczeństwa. Microsoft umożliwia również definiowanie profili kluczy dostępu i zasad określających, jakie typy kluczy mogą być używane przez poszczególne grupy użytkowników.
W przypadku większego wdrożenia istotne staje się jednak nie tylko samo uwierzytelnienie, ale również obsługa fizycznych urządzeń.
OneSpan Digipass as a Service with Lifecycle Management jest natywnie zintegrowany z Microsoft Entra ID. Integracja ma usprawniać zarządzanie passkeys i fizycznymi kluczami FIDO2, w tym ich rejestracją, przypisywaniem, unieważnianiem i wymianą.
Dzięki temu fizyczne klucze FIDO2 mogą zostać włączone w istniejące procesy zarządzania tożsamością zamiast funkcjonować jako oddzielny projekt sprzętowy.
Jak zarządzać kluczami FIDO2 dla pracowników zdalnych?
Przy rozproszonej organizacji pojawia się dodatkowy problem:
jak fizycznie dostarczyć klucz do użytkownika?
Jeżeli pracownicy znajdują się w różnych biurach, miastach lub krajach, przygotowanie i monitorowanie wysyłek może szybko stać się dodatkowym zadaniem dla działu IT.
OneSpan oferuje opcjonalne usługi fulfillment, w ramach których klucze FIDO2 mogą być dystrybuowane do użytkowników. Dostępny jest również portal samoobsługowy do zamawiania urządzeń oraz centralny panel pozwalający administratorom monitorować między innymi status dostaw, poziom zapasów i postęp wdrożenia.
Przy kilku lub kilkunastu użytkownikach taki proces można zorganizować samodzielnie.
Przy setkach lub tysiącach pracowników logistyka staje się jednak częścią całego projektu uwierzytelniania.
Czy każdy użytkownik potrzebuje tego samego klucza FIDO2?
Niekoniecznie.
Inne wymagania może mieć:
- administrator infrastruktury,
- użytkownik uprzywilejowany,
- pracownik biurowy,
- osoba korzystająca głównie ze smartfona i laptopa,
- pracownik wykorzystujący współdzielone stanowisko,
- użytkownik wykonujący operacje wymagające podwyższonego poziomu zabezpieczeń.
Dlatego wybór urządzenia powinien wynikać z roli użytkownika, urządzeń, z których korzysta, oraz wymaganego poziomu bezpieczeństwa.
OneSpan oferuje różne formaty kluczy Digipass FIDO2, w tym urządzenia wykorzystujące biometrię, USB-C, NFC oraz modele potwierdzające uwierzytelnienie poprzez dotknięcie klucza.
Nie każdy pracownik musi więc otrzymać dokładnie takie samo urządzenie.
FIDO2, passkey czy fizyczny klucz bezpieczeństwa?
To nie musi być wybór typu „jedno albo drugie”.
Microsoft Entra ID obsługuje zarówno zsynchronizowane passkeys, jak i passkeys powiązane z urządzeniem, do których należą między innymi fizyczne klucze bezpieczeństwa FIDO2.
W jednej organizacji mogą więc funkcjonować różne metody uwierzytelniania.
Dla administratora lub użytkownika uprzywilejowanego właściwym rozwiązaniem może być fizyczny klucz bezpieczeństwa.
Dla innej grupy odpowiedni może być passkey przechowywany na urządzeniu.
W jeszcze innym przypadku organizacja może pozostawić dotychczasową metodę uwierzytelniania i zaplanować migrację etapami.
Dlatego ważniejsze od pytania:
„Która technologia jest najlepsza?”
jest:
„Która metoda uwierzytelniania będzie właściwa dla konkretnego użytkownika, systemu i poziomu ryzyka?”
Kiedy Digipass as a Service może mieć sens?
Model warto rozważyć szczególnie wtedy, gdy organizacja:
- planuje większe wdrożenie fizycznych kluczy FIDO2,
- posiada wiele grup użytkowników o różnych wymaganiach,
- korzysta z Microsoft Entra ID,
- ma pracowników rozproszonych lub zdalnych,
- chce ograniczyć ręczne zarządzanie urządzeniami,
- potrzebuje kontroli nad przypisywaniem, unieważnianiem i wymianą kluczy,
- chce wdrożyć uwierzytelnianie odporne na phishing,
- planuje przejście w kierunku passwordless.
Przy kilku urządzeniach wiele czynności można wykonać ręcznie.
Przy setkach lub tysiącach użytkowników zarządzanie kluczami staje się częścią architektury bezpieczeństwa organizacji.
Jak rozpocząć wdrożenie FIDO2 w firmie?
Podobnie jak przy wyborze samego klucza, nie warto zaczynać od pytania:
„Ile urządzeń powinniśmy zamówić?”
Najpierw warto określić:
Kogo chcemy objąć wdrożeniem?
Administratorów, konta uprzywilejowane, wybrane grupy czy wszystkich pracowników?
Do jakich systemów użytkownicy uzyskują dostęp?
Microsoft Entra ID, aplikacje SaaS, VPN czy inne środowiska?
Jakie metody uwierzytelniania funkcjonują obecnie?
Hasła, OTP, powiadomienia push, passkeys czy inne rozwiązania?
Jak będzie wyglądał cykl życia klucza?
Od wydania i przypisania urządzenia po zgubienie, wymianę, unieważnienie i odejście pracownika.
Jak urządzenia trafią do użytkowników?
Przez dział IT, lokalne biura czy bezpośrednio do pracownika?
Czy każda grupa użytkowników potrzebuje takiego samego urządzenia?
Dopiero na tej podstawie warto dobrać konkretny model klucza i sposób zarządzania.
Kappa Data pomoże zaplanować wdrożenie OneSpan
Planujesz wdrożenie FIDO2, passwordless lub fizycznych kluczy bezpieczeństwa w większej skali?
Kappa Data pomaga partnerom i organizacjom dobrać model uwierzytelniania, urządzenia OneSpan oraz sposób wdrożenia dopasowany do środowiska, użytkowników i wymaganego poziomu bezpieczeństwa.
Bo przy większym projekcie pytanie nie brzmi już wyłącznie:
„Jaki klucz wybrać?”
Równie ważne jest:
„Jak będziemy nim zarządzać przez cały okres jego użytkowania?”
Skontaktuj się z Kappa Data i opowiedz nam o swoim projekcie.
FAQ: FIDO2 i Digipass as a Service
Co to jest Digipass as a Service?
Digipass as a Service to model subskrypcyjny OneSpan przeznaczony do wdrażania kluczy bezpieczeństwa Digipass FIDO2 wraz z usługami ułatwiającymi ich dystrybucję i zarządzanie.
Jak zarządzać kluczami FIDO2 w firmie?
Przy większym wdrożeniu warto zaplanować cały cykl życia klucza: jego wydanie, przypisanie do użytkownika, rejestrację, kontrolę statusu, unieważnienie oraz wymianę. OneSpan Digipass as a Service with Lifecycle Management centralizuje te procesy.
Czy klucz FIDO2 działa z Microsoft Entra ID?
Tak. Microsoft Entra ID obsługuje passkeys FIDO2, w tym klucze dostępu przechowywane na fizycznych kluczach bezpieczeństwa FIDO2.
Co zrobić po zgubieniu klucza FIDO2?
Organizacja powinna posiadać procedurę pozwalającą zidentyfikować utracony klucz, usunąć lub unieważnić powiązane poświadczenie, zapewnić użytkownikowi bezpieczny sposób odzyskania dostępu i wydać nowe urządzenie.
Czy każdy pracownik potrzebuje fizycznego klucza FIDO2?
Nie. Wybór metody uwierzytelniania powinien zależeć od roli użytkownika, wykorzystywanych urządzeń, aplikacji i poziomu ryzyka. W jednej organizacji mogą funkcjonować zarówno fizyczne klucze FIDO2, jak i inne rodzaje passkeys.
Czym różni się passkey od fizycznego klucza FIDO2?
Passkey jest poświadczeniem opartym na standardach FIDO2. Może być synchronizowany pomiędzy urządzeniami lub powiązany z konkretnym urządzeniem. Fizyczny klucz bezpieczeństwa FIDO2 jest jednym ze sposobów przechowywania passkey powiązanego z urządzeniem.