07 paź Agenci AI wchodzą do firm. Jaką rolę odgrywa w tym MCP?
W ciągu ostatniego roku świat AI bardzo się zmienił. Wychodzimy poza etap statycznych chatbotów i wchodzimy w erę agentów AI. Potrafią już nie tylko odpowiadać na pytania, ale także wykonywać działania i korzystać z firmowych systemów. Dlatego bezpieczeństwo agentów AI i MCP staje się coraz ważniejsze dla organizacji, które chcą korzystać z AI i jednocześnie zachować kontrolę nad dostępem do danych i aplikacji.
Ten nowy poziom autonomii wykorzystuje Model Context Protocol (MCP).
MCP ułatwia integrację AI z systemami firmowymi i może zwiększać produktywność. Jednocześnie wprowadza nowe wyzwania związane z bezpieczeństwem. Powinni je rozumieć zarówno administratorzy IT, jak i specjaliści ds. cyberbezpieczeństwa.
Co to jest MCP i jak działa z agentami AI?
Zacznijmy od podstaw.
Large Language Models (LLM)
Duży model językowy, czyli LLM (Large Language Model), można potraktować jako „mózg” asystenta AI. Rozumie język naturalny, analizuje problemy, planuje zadania i generuje odpowiedzi.
Sam LLM działa jednak w odizolowaniu. Bez dodatkowych integracji nie ma dostępu do wewnętrznych baz danych organizacji, aplikacji SaaS, platform zarządzania tożsamością, systemów CRM ani infrastruktury chmurowej.
Model Context Protocol (MCP)
Model Context Protocol (MCP) działa jak pomost między modelem AI a zewnętrznymi systemami.
Zamiast budować osobną integrację dla każdej aplikacji, MCP zapewnia ustandaryzowany sposób komunikacji. Dzięki temu asystenci AI mogą łączyć się z API, bazami danych, dostawcami tożsamości i aplikacjami biznesowymi.
Mówiąc prościej, MCP pozwala udostępnić dane i usługi firmowe w formie, którą modele AI mogą zrozumieć i wykorzystać.
Dlaczego integracje MCP wprowadzają nowe ryzyka bezpieczeństwa
Sam MCP nie jest problemem. Wyzwanie polega na tym, jak szybko wdrażane są dziś integracje z AI. Często odbywa się to poza wiedzą i kontrolą zespołów IT oraz bezpieczeństwa.
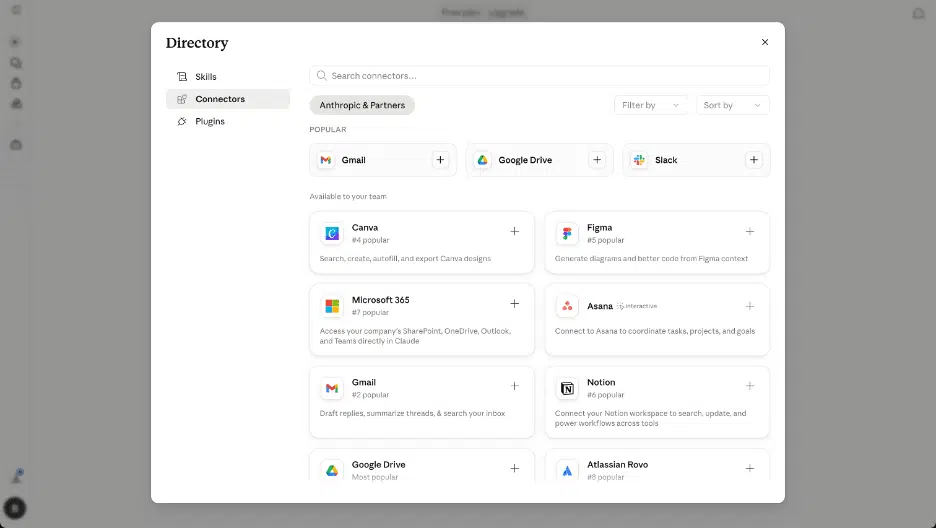
Programiści i użytkownicy coraz częściej łączą narzędzia AI, takie jak Cursor, Visual Studio Code, Claude Desktop czy ChatGPT, z wewnętrznymi serwerami MCP. Celem jest automatyzacja codziennych zadań.
W ten sposób powstaje coraz większy obszar Shadow AI.
Bez odpowiedniego nadzoru agenci AI mogą uzyskać dostęp do systemów i danych, których zespoły bezpieczeństwa nigdy nie zweryfikowały. Badania pokazują, że źle skonfigurowane lub złośliwe serwery MCP mogą ujawniać wrażliwe informacje albo wykonywać niezamierzone działania.
Agenci AI często działają z uprawnieniami przypisanymi do podłączonej tożsamości. To oznacza, że mogą mieć możliwość:
- odczytywania poufnych wiadomości e-mail i dokumentów,
- uzyskiwania dostępu do wewnętrznych baz danych,
- resetowania haseł lub modyfikowania kont użytkowników,
- odpytywania wrażliwych aplikacji biznesowych,
- przesyłania danych firmowych do zewnętrznych usług.
Jeśli tacy agenci działają poza firmową ewidencją zasobów lub platformą zarządzania tożsamością, organizacja traci widoczność. Może nie wiedzieć, jakie agenty działają w jej środowisku, do czego mają dostęp i kto nadał im uprawnienia.
JumpCloud Agentic AI Gateway: nadzór nad AI w nowej rzeczywistości
Organizacje chcą korzystać z możliwości AI, ale nie kosztem bezpieczeństwa.
Tu pojawia się JumpCloud Agentic AI Gateway. Rozwiązanie tworzy warstwę kontroli pomiędzy asystentami AI a infrastrukturą organizacji. Dzięki temu agenci nie muszą łączyć się bezpośrednio z zasobami firmowymi.
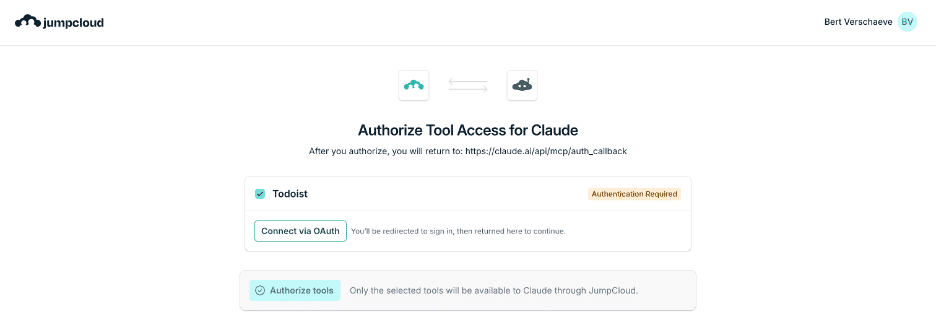
Najważniejsze możliwości obejmują:
- Wykrywanie Shadow AI: JumpCloud pomaga organizacjom identyfikować autonomicznych agentów AI działających w ich środowisku. Zespoły bezpieczeństwa zyskują wgląd w to, które narzędzia AI próbują uzyskać dostęp do zasobów firmowych. Mogą też wykrywać niezarządzaną lub nieautoryzowaną aktywność AI.
- Zarządzanie tożsamościami niebędącymi użytkownikami: Tradycyjne podejście do bezpieczeństwa tożsamości koncentruje się na ludziach. Agenci AI tworzą nową kategorię, Non-Human Identities (NHI), która również wymaga uwierzytelniania, autoryzacji i zarządzania cyklem życia. JumpCloud weryfikuje tożsamość agentów AI i nadaje im tylko uprawnienia potrzebne do wykonania określonych zadań. W ten sposób wspiera zasadę najmniejszych uprawnień.
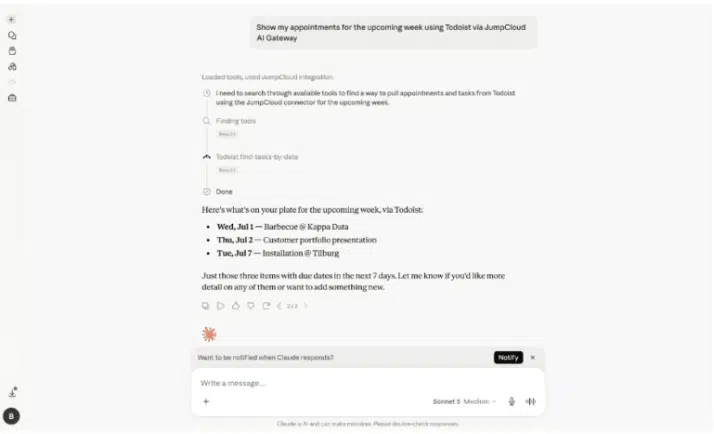
- Scentralizowany nadzór: Zamiast zarządzać oddzielnymi integracjami AI w wielu narzędziach, administratorzy otrzymują jedno centralne miejsce do egzekwowania polityk.
-
- Organizacje mogą określić:
- które agenty AI mogą działać w organizacji,
- z którymi serwerami MCP mogą się łączyć,
- do jakich aplikacji i danych mogą mieć dostęp,
- jakie działania mogą wykonywać.
- Organizacje mogą określić:
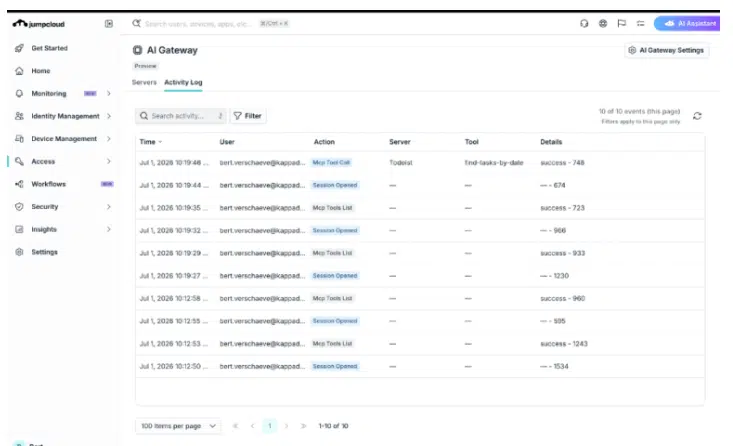
Jeśli zostanie wykryte podejrzane zachowanie, dostęp może zostać natychmiast cofnięty z jednego centralnego miejsca.
Audyt i nadzór
JumpCloud Agentic AI Gateway zapewnia warstwę bezpieczeństwa, która monitoruje i kontroluje ruch związany z AI.
Rozwiązanie weryfikuje żądania, egzekwuje polityki i chroni starsze systemy przed niewłaściwym użyciem. Zapewnia też, że interakcje realizowane przez MCP są monitorowane i możliwe do audytowania. Pomaga to organizacjom spełniać wymagania bezpieczeństwa i zgodności.
Bezpieczne korzystanie z AI wymaga czegoś więcej niż zarządzania tożsamością
Zarządzanie tożsamością to tylko jeden z elementów bezpiecznego wdrażania AI. Organizacje muszą również wiedzieć, dokąd trafia ruch związany z AI, jakie dane są udostępniane i czy pracownicy korzystają z zatwierdzonych usług AI.
Barracuda SecureEdge rozszerza ochronę na warstwę sieciową. Analizuje i kontroluje ruch do aplikacji AI. Pomaga organizacjom wykrywać korzystanie z publicznych platform AI, egzekwować zasady dopuszczalnego użycia i ograniczać ryzyko przypadkowego udostępnienia wrażliwych informacji zewnętrznym usługom AI.
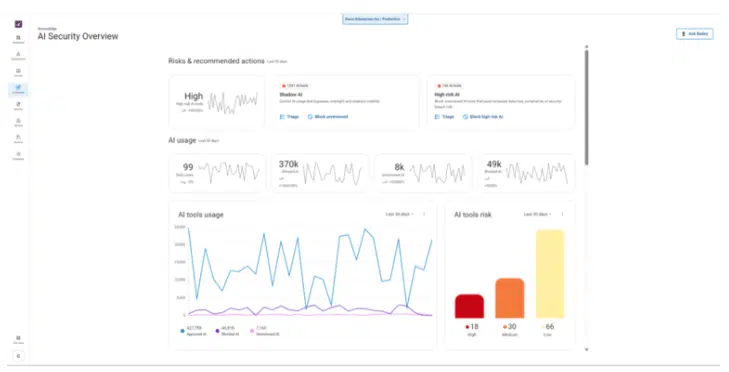
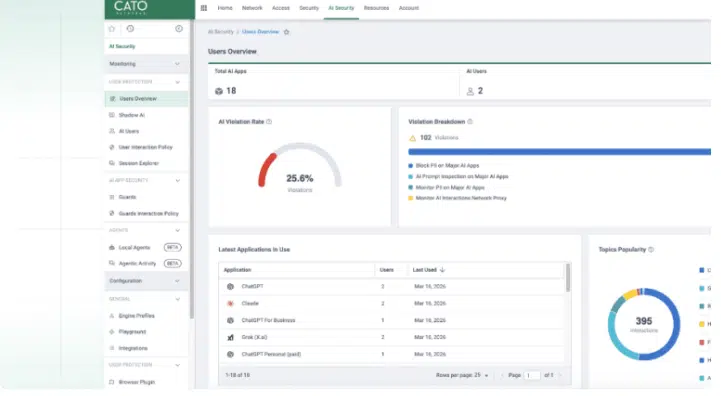
Cato Networks stosuje podobne podejście cloud-native w ramach swojej platformy SASE, łącząc sieć i bezpieczeństwo w jednej usłudze. Funkcje związane z bezpieczeństwem AI pomagają organizacjom identyfikować wykorzystanie AI, analizować ruch oraz spójnie stosować zasady Zero Trust w biurach, dla użytkowników zdalnych i w środowiskach chmurowych.
Cato Networks idzie o krok dalej, wykorzystując również mechanizmy Data Loss Prevention (DLP), które pomagają zapobiegać wypływowi poufnych danych poza organizację.
Podsumowanie
Agenci AI i Model Context Protocol nie są już tylko rozwijającą się koncepcją. Coraz szybciej stają się częścią codziennego środowiska pracy.
Potencjał wzrostu produktywności jest duży, ale bez odpowiedniego zarządzania tożsamością i kontrolą dostępu organizacje mogą tworzyć nową generację niezarządzanych tożsamości i niewidocznych powierzchni ataku.
Rozwiązania takie jak JumpCloud Agentic AI Gateway pomagają ograniczyć to ryzyko i lepiej kontrolować sposób, w jaki agenci AI korzystają z firmowych zasobów.
Łącząc zarządzanie tożsamością, egzekwowanie polityk i widoczność aktywności AI, organizacje mogą korzystać z nowych możliwości bez utraty kontroli nad użytkownikami, agentami i danymi.
Bezpieczne korzystanie z AI nie może jednak opierać się na jednej technologii. Warto patrzeć na trzy kluczowe obszary:
- Kto korzysta z AI? Tożsamość i uwierzytelnianie.
- Do czego AI może mieć dostęp? Autoryzacja i nadzór.
- Dokąd trafiają dane? Bezpieczeństwo sieci, DLP i analiza ruchu.
Wraz z rosnącą rolą AI w procesach biznesowych potrzebne są mechanizmy bezpieczeństwa obejmujące tożsamości, urządzenia końcowe, sieci, usługi chmurowe i agentów AI.
AI zostanie z nami na dłużej. To technologia o dużym potencjale, ale warto wdrażać ją z odpowiednim nadzorem i jasnymi zasadami.
Jeśli chcesz lepiej zarządzać tożsamościami, agentami AI albo sposobem, w jaki pracownicy korzystają z AI, możemy pomóc dobrać odpowiednie podejście.
Skontaktuj się z nami, jeśli chcesz porozmawiać o bezpiecznym wykorzystaniu AI w swojej organizacji.